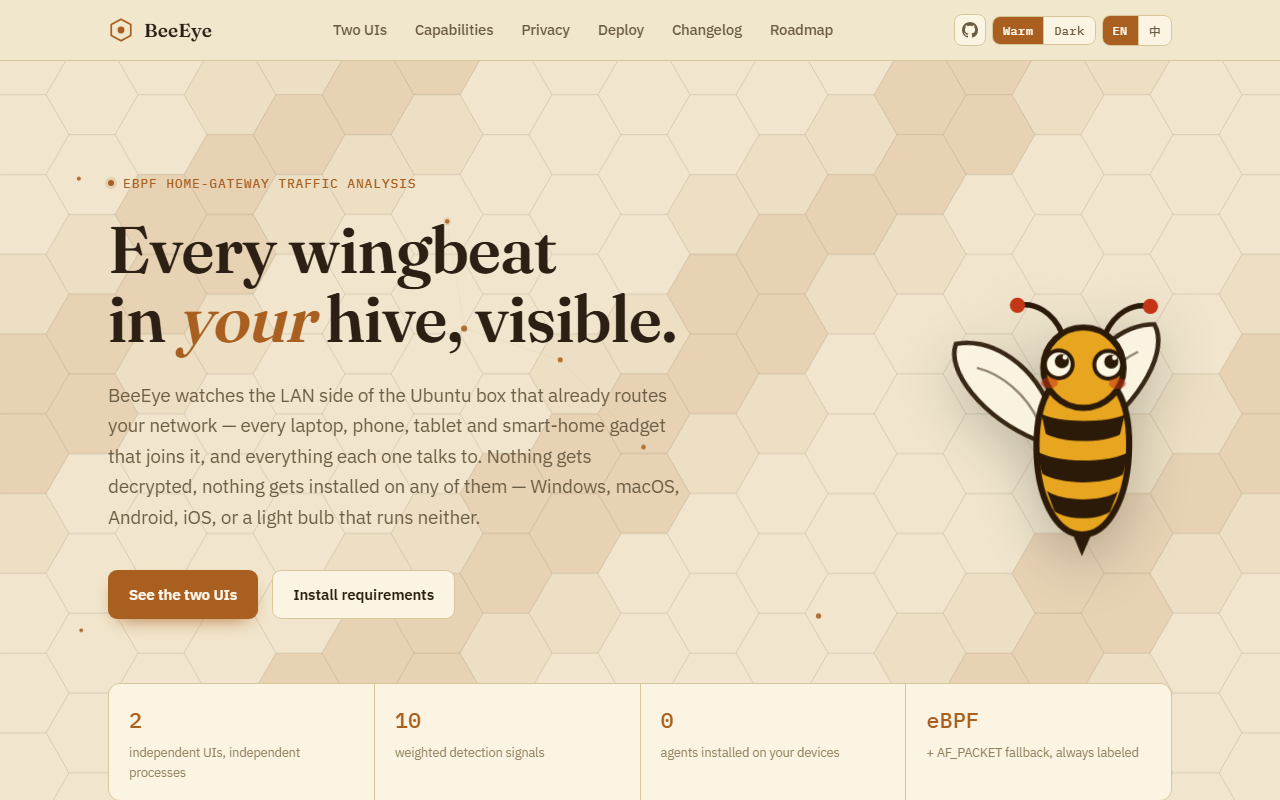
今天苏米在独立开发变现周刊的自荐区(GitHub)逛到一个挺硬核的国产开源项目,分享给做开发工具方向的朋友——BeeEye 蜂眼,一个支持 eBPF、还带 CUDA 加速版本的网络抓包分析工具。
它是什么
一句话:Wireshark 的现代重写版。传统的抓包工具跑在用户态,大流量场景下容易丢包、界面卡顿;BeeEye 把抓包过滤下沉到 Linux 内核态(eBPF 技术),再配合 CUDA 显卡加速做数据包处理,高流量环境下依然流畅。界面长得很像 Wireshark,老网工人零成本切换。
为什么值得看
eBPF 这两年是基础设施领域最热的技术方向之一(网络、安全、可观测性都在用它重写),而「网络抓包」是网络工程师二十年不变的刚需——两个东西撞在一起,就是一个很扎实的选品。而且它开源(GitHub 搜 cn0xroot/BeeEye),可以直接读代码学 eBPF 的工程化用法。
苏米觉得可抄的点
「老牌工具的现代化重写」是条被反复验证的选品公式:Wireshark 之于抓包、Tabby 之于终端、Warp 之于 SSH,都走通了。公式是:找一个用户基数巨大但界面和技术栈停在十年前的工具,用新技术重写,保持操作习惯兼容。你所在的领域里有没有这样的「老家伙」?评论区聊聊。
官网:beeeye.dev | 开源仓库:GitHub 搜 cn0xroot/BeeEye
声明:本站原创文章文字版权归本站所有,转载务必注明作者和出处;本站转载文章仅仅代表原作者观点,不代表本站立场,图文版权归原作者所有。如有侵权,请联系我们删除。